Cyberattaque dans les lycees des Hauts de France donnees d eleves potentiellement compromises plaignants saisissent la CNIL
Accès non autorisé aux données d'élèves et coupures réseau. La région a porté plainte et saisi la CNIL. Que faire pour se protéger ?
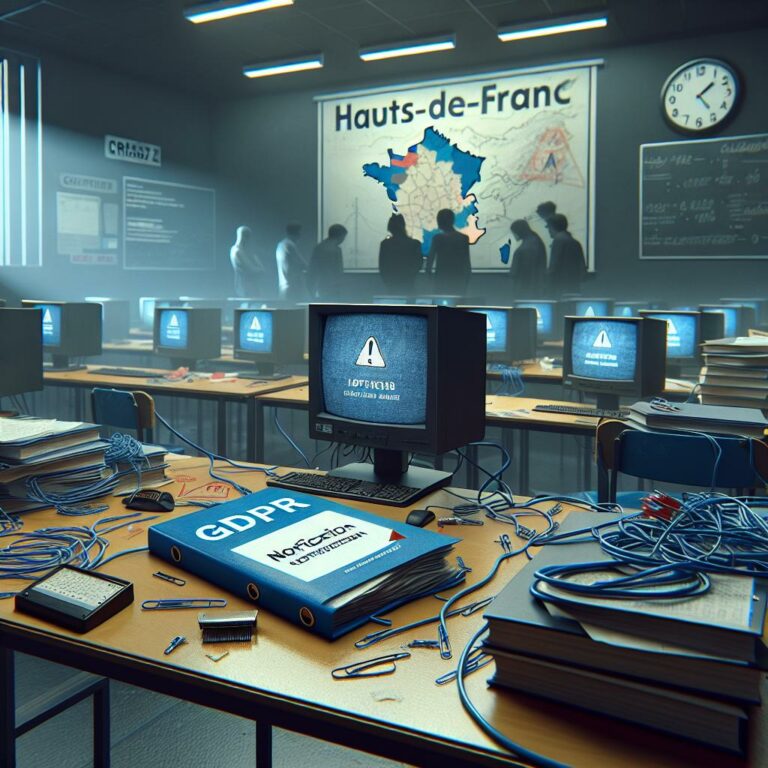
Les premières investigations après la cyberattaque qui a frappé le système d’information des lycées des Hauts-de-France font état d’un accès non autorisé à des données personnelles susceptibles de concerner des élèves, leurs familles et des personnels, a indiqué la région jeudi 16 octobre. L’attaque, survenue vendredi précédent, a entraîné la coupure temporaire des connexions réseau et Internet dans les établissements, perturbant cours et services administratifs.
Ce que l’on sait de l’incident et de son impact
Selon le communiqué régional, les équipes techniques mènent « toutes les investigations nécessaires afin de déterminer l’origine et l’ampleur » de la violation. Les académies de Lille et d’Amiens, ainsi que la région, ont déposé plainte et ont signalé l’incident à la Commission nationale de l’informatique et des libertés (CNIL), conformément aux obligations liées au règlement général sur la protection des données (RGPD).
Un témoin de terrain, Thierry Quétu, professeur de mathématiques à Boulogne-sur-Mer et secrétaire régional de la FSU Hauts-de-France, a décrit l’arrêt quasi total des services numériques : « Il n’y a plus de connexion internet dans les établissements, on ne peut plus utiliser les ordinateurs des lycées. Tout a été bloqué, rien ne fonctionne. » Les établissements ont donc dû revenir à des modalités pédagogiques allégées ou papier, et les services administratifs gèrent l’urgence sans leurs outils habituels.
La région précise qu’il est « pour l’heure trop tôt » pour estimer le délai de rétablissement complet, ce qui est fréquent dans les attaques informatiques lorsque des investigations forensiques sont nécessaires pour identifier vecteur d’intrusion et étendue de compromission.
Réponse institutionnelle et mesures à attendre
La mise en place d’une cellule de crise conjointe pour coordonner la réponse a été annoncée par la région. Cette organisation doit permettre de prioriser la remise en service des services essentiels, d’isoler les systèmes compromis pour éviter toute propagation et de piloter la communication vers les personnels et les familles.
Sur le plan juridique, la notification à la CNIL indique que les autorités considèrent l’incident comme une violation de données personnelles potentiellement significative. En droit européen, le RGPD impose aux responsables de traitement de notifier une violation à l’autorité de contrôle dans un délai maximal de 72 heures, sauf si la violation est peu susceptible d’engendrer un risque pour les droits et libertés des personnes. Les victimes éventuelles doivent, elles, être informées si le risque est élevé.
Du point de vue opérationnel, on peut s’attendre à ce que la région fasse réaliser des expertises techniques externes (sociétés spécialisées en cybersécurité) pour établir l’origine, lever le chiffrement si un rançongiciel est impliqué, et restaurer les sauvegardes. Mais à ce stade, aucun cabinet indépendant ni aucun groupe de hackers n’a été nommé publiquement.
Que peuvent faire les personnes potentiellement concernées ?
Pour les élèves, familles et personnels, la prudence s’impose : vérifier les communications officielles de l’établissement, changer les mots de passe liés aux comptes scolaires si l’accès est possible, et surveiller toute activité suspecte sur leurs comptes (emails, comptes bancaires, démarches administratives). Si des données financières ont été compromises, il est recommandé d’alerter sa banque.
Les personnes estimant être victimes d’un usage frauduleux de leurs données peuvent saisir la CNIL ou déposer plainte — démarches déjà initiées par les autorités académiques et la région.
Relevé · Fiabilité des sources citées
Chaque article de Commons se termine par cet examen. Il porte sur les sources citées dans le texte et vous permet de juger sur pièce.
-
– La région Hauts-de-France : source officielle. Fiable pour l’annonce d’une attaque et pour décrire les mesures prises, mais limitée sur les détails techniques et les responsabilités tant que l’enquête n’est pas terminée.
-
– Les académies de Lille et d’Amiens : sources institutionnelles locales. Fiables pour confirmer le dépôt de plaintes et l’impact sur les établissements, mais elles ne remplacent pas un rapport d’expertise technique indépendant.
-
– La CNIL : autorité administrative indépendante. Haut niveau de fiabilité pour l’information sur les obligations légales et la gestion des violations de données. Sa position confère une contextualisation juridique solide.
-
– Thierry Quétu (FSU) : témoignage de terrain et syndical. Utile pour rendre compte des conséquences immédiates sur la vie scolaire. Fiable comme témoignage ponctuel, mais anecdotique pour l’analyse technique.
-
Absences notables : à ce stade, l’article ne cite aucun rapport d’expertise technique indépendant, ni d’analyse forensique publique, ni de déclarations d’une société de cybersécurité mandatée. Ces éléments seraient nécessaires pour confirmer la nature exacte de l’attaque (par exemple rançongiciel, exfiltration ciblée, ou simple déni de service) et l’ampleur réelle de la compromission de données.
-
En conclusion
-
L’attaque des systèmes des lycées des Hauts-de-France illustre la vulnérabilité persistante des établissements scolaires face aux cybermenaces. Les autorités ont activé des procédures de crise et informé la CNIL, ce qui est conforme aux obligations légales. Reste à obtenir des éléments techniques indépendants pour apprécier l’origine, l’ampleur réelle des fuites de données et le calendrier de rétablissement. En attendant, prudence et vigilance sont de mise pour les personnes potentiellement concernées.
L’évaluation porte sur les sources citées dans le texte, pas sur la véracité des faits rapportés. Là où les autres médias placent une bio d’auteur, Commons place sa méthode.