Accès frauduleux à l'Urssaf via API DPAE 12 millions de salariés potentiellement exposés noms dates de naissance Siret accès suspendu plainte déposée
L'Urssaf signale un accès frauduleux à l'API DPAE affectant 12 millions de salariés. Accès suspendu et plainte déposée : vérifiez vos messages.
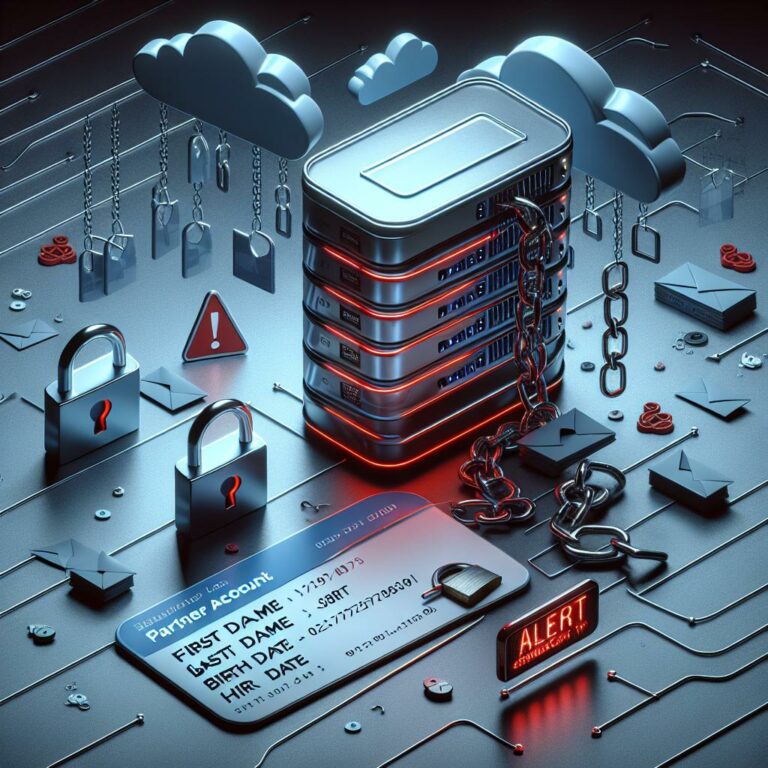
L’Union de recouvrement des cotisations de sécurité sociale et d’allocations familiales (Urssaf) a annoncé, dans un communiqué publié le lundi 19 janvier, avoir constaté un accès non autorisé à une API contenant des données issues des déclarations préalables à l’embauche (DPAE). L’institution indique que les identifiants d’un « compte partenaire » habilité à consulter ces informations ont été compromis, et que cet accès frauduleux a permis la consultation — et potentiellement l’extraction — de données concernant 12 millions de salariés embauchés depuis moins de trois ans.
Ce que l’Urssaf dit avoir été exposé
Selon le communiqué, les éléments consultés ou extraits comprennent les noms, prénoms, dates de naissance, le Siret de l’employeur et les dates d’embauche. L’Urssaf précise en revanche qu’aucun numéro de sécurité sociale, adresse email ou postale, numéro de téléphone ni coordonnées bancaires ne sont concernés.
L’organisme indique avoir suspendu l’accès du compte compromis et déposé une plainte auprès du procureur de la République. Il a par ailleurs alerté ses partenaires et lancé un appel à la vigilance contre des tentatives d’hameçonnage (phishing) susceptibles de cibler les personnes dont les données ont été consultées.
Quels risques pour les salariés concernés et quelles mesures prendre?
Le fait que des noms, dates de naissance et le Siret de l’employeur aient potentiellement été consultés réduit certes certains risques (pas de numéros de sécurité sociale ni de coordonnées bancaires exposés), mais n’élimine pas la menace. Ces éléments peuvent suffire à monter des attaques de phishing ciblées, à enrichir des dossiers d’usurpation d’identité ou à passer certains contrôles d’identité automatisés.
Pour les salariés concernés, les recommandations pratiques sont les suivantes : rester vigilant face aux courriels, SMS ou appels inattendus sollicitant des informations personnelles ou financières ; ne pas cliquer sur des liens ou ouvrir des pièces jointes suspects ; vérifier l’authenticité des messages via des canaux officiels (site de l’Urssaf, employeur) ; signaler toute tentative d’escroquerie aux plateformes adaptées (signalement.gouv.fr, Signal Spam) ; et, si un préjudice se manifeste (tentative d’usurpation, ouverture frauduleuse de comptes), déposer plainte et contacter les organismes concernés (banque, autorités compétentes).
Il est aussi conseillé aux employeurs et aux partenaires disposant d’accès à des API ou comptes institutionnels d’auditer leurs pratiques d’authentification (mots de passe, gestion des accès, authentification multifactorielle) et de vérifier si des identifiants ont été compromis lors d’incidents antérieurs.
Également à noter : Urssaf avait indiqué mi-novembre qu’un autre service — Pajemploi — avait été victime d’un vol de données pouvant concerner jusqu’à 1,2 million de salariés de particuliers employeurs. La répétition d’incidents autour d’un même écosystème renforce l’intérêt d’un examen approfondi des pratiques de sécurité et des chaînes de confiance entre partenaires.
Relevé · Fiabilité des sources citées
Chaque article de Commons se termine par cet examen. Il porte sur les sources citées dans le texte et vous permet de juger sur pièce.
-
L’information principale provient d’un communiqué officiel de l’Urssaf, source primaire et généralement fiable pour ce type d’annonce institutionnelle. Un communiqué émis par l’organisme responsable des données est la source la plus directe et crédible sur la survenue de l’incident, les données potentiellement concernées et les mesures immédiates prises (suspension de compte, plainte).
-
La référence au vol affectant Pajemploi mi-novembre renvoie elle aussi à une annonce publique précédente de l’Urssaf : c’est une source interne cohérente, mais qui doit être complétée par des éléments d’enquête indépendant (parquet, autorités de contrôle comme la CNIL) pour mesurer l’ampleur et les causes précises des incidents.
-
En revanche, la formulation ponctuelle « Fuite de données : neuf Français sur dix ont-ils été concernés par une cyberattaque en 2025 ? » figurant dans votre texte original apparaît comme un titre accrocheur ou une interrogation générale et n’est pas étayée ici par une étude ou une statistique sourcée. Sans référence précise à une enquête ou un rapport public, cette affirmation doit être traitée comme non vérifiée et potentiellement trompeuse.
-
Ce qui reste à confirmer
-
Plusieurs points devront être clarifiés par l’enquête en cours : l’étendue exacte de l’extraction (lecture vs copie/exportation des données), l’identité de l’acteur à l’origine de l’accès frauduleux, l’enchaînement précis menant au compromis (compte partenaire compromis lors d’un incident antérieur, selon l’Urssaf) et les suites données par la CNIL, qui n’est pas explicitement mentionnée dans le communiqué initial.
-
En l’état, l’alerte de l’Urssaf doit être prise au sérieux : elle fournit des informations fiables sur la survenue d’un incident et la nature des données concernées, tout en appelant à la prudence et à la vigilance individuelle et collective pendant que les autorités poursuivent leur enquête.
L’évaluation porte sur les sources citées dans le texte, pas sur la véracité des faits rapportés. Là où les autres médias placent une bio d’auteur, Commons place sa méthode.