Démantèlement international du service First VPN prisé des cybercriminels trente-trois serveurs saisis coopération Eurojust Europol enquêtes sur vols de données et gel d’avoirs
Les autorités ont démantelé First VPN utilisé par des cybercriminels, saisi 33 serveurs et gelé des fonds pour couper le réseau illicite.
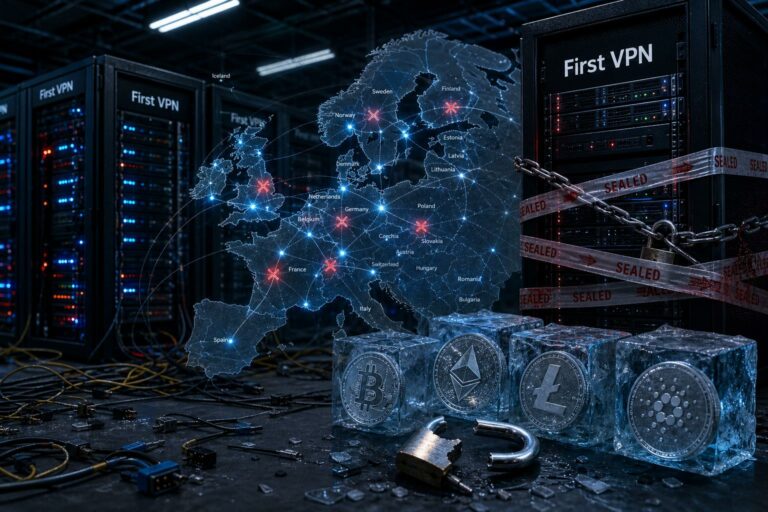
Le service VPN connu sous le nom de First VPN a été démantelé mardi 19 mai lors d’une vaste opération internationale conduite par les autorités judiciaires françaises et néerlandaises, a indiqué la procureure de Paris, Laure Beccuau. Selon le communiqué rendu public jeudi, l’intervention a bénéficié du soutien d’organismes européens de coopération judiciaire tels qu’Eurojust et Europol.
La procureure a précisé que trente-trois serveurs répartis dans plusieurs pays européens avaient été saisis au cours de cette opération. L’action fait suite à une enquête ouverte en décembre 2021 par la section de lutte contre la cybercriminalité du parquet de Paris, lancée après le constat récurrent de l’utilisation de ce service VPN dans la commission d’infractions visant des victimes en France.
Un outil attractif pour la cybercriminalité
First VPN, présenté dans les éléments communiqués comme « largement utilisé par des cybercriminels pour dissimuler leur identité », était selon le parquet promu essentiellement sur des forums clandestins du web. La procureure a souligné que la publicité du service se limitait à ces espaces, suggérant une commercialisation ciblée vers une clientèle orientée vers des activités illégales plutôt que vers un usage grand public.
Le recours à des VPN n’est pas en soi illégal et sert couramment à protéger la vie privée ou sécuriser des connexions. Mais, dans ce dossier, les autorités ont établi un lien entre l’offre technique proposée par First VPN et son exploitation par des personnes cherchant à masquer des traces dans le cadre d’escroqueries, de vols de données ou d’autres infractions numériques.
Contexte judiciaire et précédent d’action transnationale
L’enquête parisienne, ouverte fin 2021, a suivi l’accumulation d’indices laissant apparaître une utilisation régulière du service dans des attaques affectant des victimes françaises. Le parquet évoque notamment des intrusions et des vols de données perpétrés par des acteurs qui s’abritaient derrière ce réseau privé virtuel.
Ce démantèlement intervient après une autre opération transnationale menée en mars, citée par la procureure, qui avait déjà frappé un mécanisme facilitant des attaques en « profitant » de box internet et d’objets connectés de particuliers. Cette précédente action avait conduit, selon le parquet, à la déconnexion d’environ un million de modems infectés, à la saisie de 40 000 euros en France et au gel de trois millions d’euros en cryptomonnaie par les autorités américaines.
La procureure a aussi évoqué le profil des acteurs identifiés dans ces affaires: il ne s’agirait pas de « génies de l’informatique », mais de jeunes hackers motivés par la quête de notoriété et le profit. Cette description illustre la diversité des profils impliqués dans la cybercriminalité contemporaine et la manière dont des outils relativement accessibles peuvent être réutilisés à des fins illicites.
Les poursuites et investigations, menées en coordination avec les partenaires européens, visent à établir les responsabilités, remonter la chaîne logistique et financière de ces services et protéger les victimes. Les saisies de serveurs et les mesures techniques prises s’inscrivent dans une stratégie combinant action répressive et prévention pour réduire la disponibilité de ces infrastructures illicites.
Pour les autorités, ce type d’opération illustre l’importance de la coopération judiciaire et opérationnelle entre États. Eurojust et Europol jouent un rôle d’appui pour synchroniser les interventions et faciliter l’échange d’informations, en particulier lorsque des infrastructures techniques et des montages financiers traversent plusieurs juridictions.
La communication du parquet met aussi en lumière les difficultés classiques des enquêtes cyber: tracer des flux chiffrés, identifier des opérateurs qui externalisent leurs infrastructures, et suivre des avoirs convertis en cryptomonnaies. Les mesures de gel et de saisie des fonds, associées au démontage des serveurs, visent à réduire l’incitation économique et la capacité opérationnelle de ces réseaux.
Enfin, la procureure a insisté sur la nécessité d’une vigilance renforcée côté usagers et fournisseurs d’accès, et sur l’importance d’actions combinées — judiciaires, techniques et éducatives — pour limiter la résilience de ce type d’écosystème criminel.
Relevé · Fiabilité des sources citées
Chaque article de Commons se termine par cet examen. Il porte sur les sources citées dans le texte et vous permet de juger sur pièce.
-
Le récit repose essentiellement sur des éléments officiels communiqués par le parquet de Paris, dont la procureure Laure Beccuau est citée explicitement, ainsi que sur la mention du soutien d’Eurojust et d’Europol. Ces institutions sont des sources publiques et institutionnelles reconnues : les déclarations d’un parquet national et les mentions de coopération d’organismes européens de justice sont généralement fiables pour relater des faits d’enquête et des mesures procédurales. En revanche, certaines données chiffrées ou descriptions d’événements antérieurs (par exemple le nombre exact de modems déconnectés ou les montants saisis) proviennent du même communiqué et n’ont pas été recoupées ici avec d’autres documents publics ; elles doivent donc être considérées comme issues de la communication officielle du parquet et, à ce titre, de bonne fiabilité mais susceptibles d’être précisées par la suite lors d’actes judiciaires ou de rapports complémentaires.
L’évaluation porte sur les sources citées dans le texte, pas sur la véracité des faits rapportés. Là où les autres médias placent une bio d’auteur, Commons place sa méthode.