Record de violations de données en France en 2025 selon la Cnil, alerte sur les secteurs santé administration et finance et inquiétude face à l’accélération des fuites en 2026 impliquant de nombreux prestataires
La Cnil alerte sur la hausse des violations de données en 2025 et leur accélération en 2026, touchant santé, administration et prestataires.
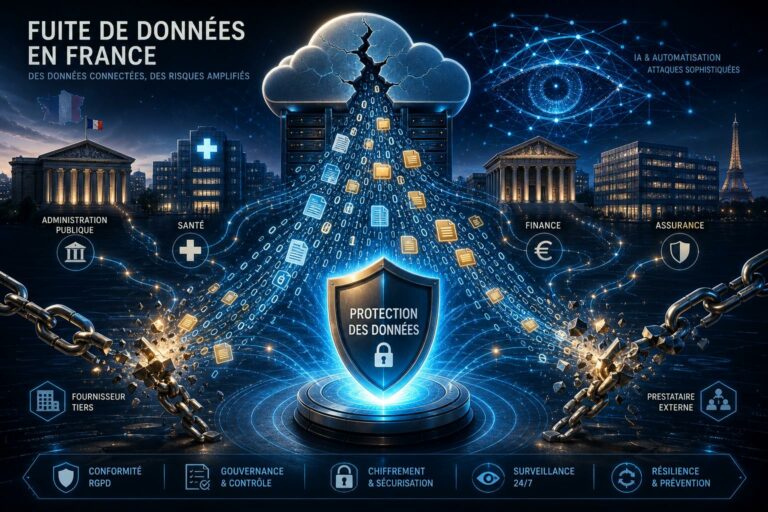
La France a connu en 2025 un nombre inédit de violations de données personnelles, selon le bilan annuel publié par la Commission nationale de l’informatique et des libertés (Cnil). L’autorité indique avoir reçu 6 167 notifications d’incidents affectant des données personnelles sur l’ensemble de l’année, soit une hausse de 9,5 % par rapport à 2024.
Une augmentation notable et des secteurs particulièrement ciblés
La Cnil relève que la moitié des incidents signalés sont liés à des piratages. Parmi les secteurs les plus touchés figurent l’administration publique, la santé, ainsi que les activités financières et d’assurance. Ces domaines traitent des informations sensibles et structurées, ce qui accroît l’impact des fuites lorsqu’elles surviennent.
Le rapport souligne également que certains incidents massifs peuvent générer un grand nombre de notifications individuelles. L’autorité cite en exemple deux attaques de grande ampleur survenues en 2025 et début 2026, visant des éditeurs de logiciels professionnels : celles relatives à Weda, en novembre, et à Harvest, en février. Ces incidents, bien qu’il s’agisse de deux événements distincts, ont entraîné plus de 11 600 notifications auprès de la Cnil émanant de clients des prestataires concernés, ce qui illustre comment un seul incident technique peut se traduire par une multiplication des déclarations.
2026 : une tendance à l’accélération et des victimes variées
La Cnil observe que la tendance se poursuivrait en 2026 : plus de 2 730 violations ont été relevées au cours du seul premier trimestre, d’après le même bilan. Ces derniers mois, des fuites de grande ampleur ont touché un éventail d’acteurs variés — fédérations sportives, chaînes hôtelières, et même des organismes publics tels que l’Agence nationale des titres sécurisés (ANTS) — montrant que « personne n’est épargné », selon les mots de Marie‑Laure Denis, présidente de la Cnil.
La présidente met en avant un facteur aggravant : les violations « impliquent souvent des prestataires », des structures parfois de taille modeste et dont les moyens en cybersécurité peuvent être limités. Cette dépendance à des tiers externalisés crée des chaînes de vulnérabilité où les défaillances d’un fournisseur peuvent exposer de nombreux clients.
Autre élément pointé par la Cnil : la valeur économique des données. « Ces attaques sont rentables, les données ont de la valeur, comme par exemple les données de santé », explique Marie‑Laure Denis, ce qui alimente l’intérêt des attaquants et l’ampleur des campagnes malveillantes.
La Cnil attire enfin l’attention sur le rôle de l’intelligence artificielle dans l’évolution des menaces. Selon l’organisme, le développement de l’IA contribue à « automatiser, industrialiser et démocratiser les attaques » tout en permettant de les personnaliser via le recoupement de données, rendant ainsi les campagnes plus efficaces et plus difficiles à détecter.
Face à ce constat, la présidente de la Cnil annonce une intensification des contrôles et laisse entendre que les conséquences répressives en matière de cybersécurité pourraient s’accentuer en 2026. L’objectif affiché est double : dissuader les manquements à la protection des données et renforcer la résilience des organisations face aux cyberattaques.
Le rapport souligne également une idée souvent négligée : la protection des données, loin d’être une simple contrainte réglementaire, peut générer des économies en limitant les coûts liés aux incidents (notifications, réparation, perte de confiance). Le renforcement des mesures de sécurité et des pratiques de conformité est présenté comme un investissement protecteur pour les organisations et les personnes concernées.
Enfin, la multiplication des incidents rappelle la nécessité d’une vigilance accrue, tant du côté des responsables de traitement que des prestataires et fournisseurs. La Cnil insiste sur la responsabilité partagée et sur la nécessité d’une amélioration continue des dispositifs de sécurité, notamment pour les prestataires de taille modeste qui constituent aujourd’hui un maillon souvent fragile de la chaîne.
Relevé · Fiabilité des sources citées
Chaque article de Commons se termine par cet examen. Il porte sur les sources citées dans le texte et vous permet de juger sur pièce.
-
Le principal référent du texte est la Cnil, l’autorité française de protection des données : il s’agit d’une source primaire et officiellement compétente pour rendre compte des notifications d’incidents et publier un rapport annuel. Sa fiabilité est élevée pour ce type d’informations statistiques et d’analyses réglementaires.
-
Les événements mentionnés — les incidents touchant les logiciels Weda et Harvest ainsi que des fuites impliquant l’ANTS ou des acteurs privés — figurent dans le compte rendu de la Cnil tel que rapporté par l’article original. Le chiffre de « plus de 11 600 notifications » lié à ces deux incidents est présenté par la Cnil comme une conséquence du même incident technique multipliant les déclarations des clients : il convient d’en tenir compte en lisant les chiffres consolidés, car ils peuvent refléter à la fois des incidents distincts et des notifications groupées issues d’un même problème technique.
-
En résumé, le rapport de la Cnil constitue une source solide et centrale pour évaluer l’ampleur des violations de données en France. Les détails opérationnels sur chaque incident peuvent nécessiter des compléments d’information (communiqués des entreprises affectées, enquêtes judiciaires ou techniques) pour une analyse plus fine, mais rien dans le texte réécrit ne contredit les éléments présentés par l’autorité elle‑même.
L’évaluation porte sur les sources citées dans le texte, pas sur la véracité des faits rapportés. Là où les autres médias placent une bio d’auteur, Commons place sa méthode.