Interpol démantèle des réseaux de cybercriminalité dans 13 pays du Moyen-Orient et d'Afrique du Nord : près de 3 867 victimes identifiées, 201 arrestations et une cinquantaine de serveurs saisis lors de l'opération Ramz coordonnée entre octobre 2025 et février 2026
Interpol identifie près de 4 000 victimes de cybercriminalité durant l'opération Ramz au Moyen-Orient et en Afrique du Nord. Enquête, arrestations et
Une vaste opération coordonnée par Interpol visant à lutter contre la cybercriminalité a permis d’identifier près de 4 000 victimes et de mettre en cause plusieurs centaines de suspects au Moyen-Orient et en Afrique du Nord, a indiqué l’organisation le lundi 18 mai 2026.
Baptisée « Ramz », l’opération s’est déroulée entre octobre 2025 et février 2026 dans treize pays de la région et avait pour objectif de démanteler des infrastructures malveillantes et des réseaux d’escroquerie en ligne responsables de pertes financières importantes, précise le communiqué d’Interpol, dont le siège est à Lyon.
Chiffres et actions menées
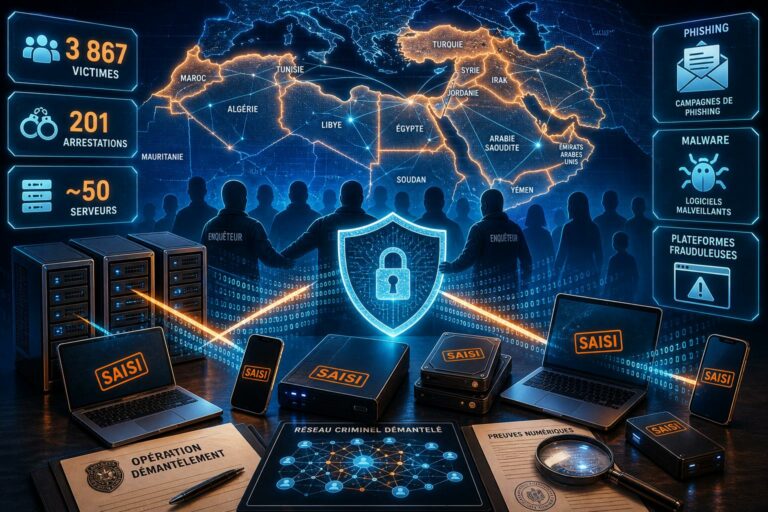
Au total, les forces de police impliquées ont identifié 3 867 victimes. Les autorités ont procédé à l’arrestation de 201 personnes et à l’identification de 382 autres, tandis qu’environ cinquante serveurs ont été saisis au cours des enquêtes, selon le bilan communiqué par Interpol.
Les opérations menées dans les différents pays ont pris des formes variées : saisies de matériel (ordinateurs, smartphones, disques durs externes), identification de dispositifs compromis et arrestations ciblées. Ces actions visaient principalement des réseaux pratiquant l’hameçonnage (phishing), la diffusion de logiciels malveillants (malware) et des escroqueries en ligne organisées autour de plateformes de trading frauduleuses.
Cas relevés dans plusieurs pays
En Jordanie, une quinzaine de personnes ont été interpellées. Elles sont soupçonnées d’inciter leurs victimes à investir via une plateforme de trading apparemment légitime, qui devenait injoignable une fois les fonds déposés. Interpol rapporte que, pour une partie des personnes touchées, il s’agirait de victimes de traite d’êtres humains : recrutées en Asie par de fausses promesses d’emploi, elles auraient vu leurs passeports confisqués à leur arrivée en Jordanie et auraient été contraintes de participer aux opérations frauduleuses.
Au Qatar, les enquêtes ont mis en lumière des ordinateurs compromis appartenant à des personnes qui, à leur insu, étaient elles-mêmes victimes de cyberattaques et ignoraient que leurs appareils servaient à diffuser des menaces malveillantes.
Au Maroc, les autorités ont saisi du matériel contenant des données bancaires et des logiciels employés pour des campagnes d’hameçonnage. Interpol mentionne par ailleurs la participation d’autres États de la région à l’opération, notamment l’Algérie, le Bahreïn, l’Égypte, l’Irak, le Liban, la Libye, Oman, la Palestine, la Tunisie et les Émirats arabes unis.
Enjeux humains et techniques
Les éléments rapportés par Interpol soulignent deux enjeux concomitants : la dimension technique des attaques (infrastructures compromises, serveurs, logiciels malveillants) et la dimension humaine (victimes recrutées ou instrumentalisées, y compris des cas qualifiés de traite d’êtres humains). La combinaison de ces facteurs complique l’investigation, qui nécessite à la fois des compétences numériques pointues et une coordination internationale pour protéger les victimes et poursuivre les auteurs.
Interpol fait valoir l’importance d’une coopération régionale et internationale pour traquer ces réseaux, remonter les chaînes de responsabilité et préserver les preuves numériques. La nature transfrontalière des infrastructures cybercriminelles impose en effet des actions concertées entre services de police, autorités judiciaires et experts techniques.
Relevé · Fiabilité des sources citées
Chaque article de Commons se termine par cet examen. Il porte sur les sources citées dans le texte et vous permet de juger sur pièce.
-
Le texte original se fonde principalement sur un communiqué d’Interpol, organisation internationale de police criminelle reconnue, et sur une communication publique (notamment un message relayé via les réseaux sociaux) annonçant les résultats de l’opération. Le communiqué d’Interpol est une source primaire et institutionnelle : sa fiabilité factuelle est élevée pour les chiffres et le bilan opérationnel qu’elle publie, dans la mesure où ces éléments émanent directement de l’organisme coordinateur de l’opération.
-
Toutefois, quelques points requièrent prudence : les détails opérationnels fins (par exemple l’identité exacte des suspects, la nature précise des liens entre recruteurs et réseaux criminels, ou le suivi judiciaire des arrestations) ne sont pas systématiquement fournis dans un communiqué de synthèse. Les informations relayées par des messages sur les réseaux sociaux (tweets) peuvent donner un aperçu rapide des résultats, mais elles restent des sources secondaires et résumées ; il convient de s’en remettre au communiqué officiel pour les chiffres et aux suites judiciaires pour la confirmation des responsabilités.
-
En conséquence, le bilan chiffré et la description générale des méthodes (phishing, malware, plateformes frauduleuses) sont fiables dans le cadre de l’annonce d’Interpol, tandis que les éléments détaillés ou sensibles doivent être considérés comme provisoires tant que des décisions judiciaires ou des rapports d’enquête complémentaires n’en apportent pas la confirmation.
-
Enfin, l’opération Ramz illustre la montée en complexité des cybermenaces dans la région MENA et la nécessité d’une vigilance accrue des utilisateurs, d’un renforcement des capacités techniques des forces de l’ordre et d’une protection renforcée des personnes vulnérables susceptibles d’être recrutées ou exploitées par des réseaux criminels.
L’évaluation porte sur les sources citées dans le texte, pas sur la véracité des faits rapportés. Là où les autres médias placent une bio d’auteur, Commons place sa méthode.