Cyberattaque chez Almerys confirme exposition de données personnelles et impact sur le site PEC perturbant les prises en charge optique audiologie dentaire tandis que plainte et notifications sont engagées auprès de la CNIL et de l'ANSSI
Almerys signale une cyberattaque ayant exposé des données via le site PEC et perturbé les prises en charge; enquête ouverte, CNIL et ANSSI informées.
Le spécialiste du tiers payant Almerys a confirmé, dans un communiqué daté du lundi 25 mai, avoir été la cible d’une cyberattaque qui a entraîné « l’exposition de données personnelles » de bénéficiaires. L’entreprise n’a pas chiffré le nombre de personnes concernées mais précise que l’attaque a visé « l’ensemble des clients » et permis un accès non autorisé au site de délivrance des prises en charge (PEC) utilisé par certains professionnels et établissements de santé.
L’attaque et les conséquences pour les prises en charge
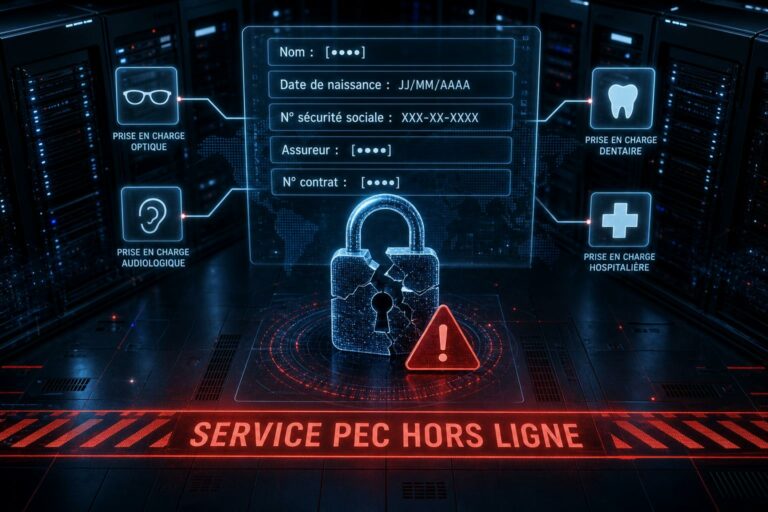
Selon le texte diffusé par Almerys, l’accès compromis au site PEC a conduit à la fermeture provisoire de ce service. Cette mesure a des répercussions pratiques : les demandes de prises en charge — notamment en optique, en audiologie, en dentaire, ainsi que certaines prises en charge hospitalières — sont affectées tant que le site reste indisponible.
Dans la liste des éléments « potentiellement exposés » pour chaque assuré, l’entreprise mentionne le nom, le prénom, la date de naissance, le numéro de sécurité sociale, le nom de l’assureur santé, le numéro de contrat de l’assureur et les dates de début et de fin de couverture. En contrepoint, Almerys affirme que « les informations bancaires, les données de santé, les remboursements de soins, les coordonnées postales, les numéros de téléphone, les adresses e-mail et les mots de passe ne sont pas concernés par cet acte malveillant ». Le communiqué ne précise pas la méthode d’accès utilisée par les attaquants ni l’origine de l’intrusion.
Mesures prises et actions en cours
L’entreprise indique avoir « pris des mesures immédiates pour identifier et neutraliser les accès concernés ». Outre la fermeture du site PEC, Almerys assure que ses autres services « restent opérationnels » : selon le communiqué, les activités de gestion, de mise à jour des bases, de traitement des flux et de paiement des prestations santé continuent de fonctionner normalement. L’organisation travaille également à une « phase transitoire » destinée à proposer « des solutions de contournement » aux professionnels et établissements impactés, sans détailler ces solutions.
Almerys rappelle qu’elle avait déjà été victime, début 2024, d’un vol massif de données lors d’une précédente cyberattaque. Dans la foulée de l’incident actuel, l’entreprise a déposé plainte auprès du procureur de la République et notifié l’incident à la Commission nationale de l’informatique et des libertés (CNIL). Une déclaration a également été adressée à l’Agence nationale de la sécurité des systèmes d’information (ANSSI).
Le parquet de Paris, cité par l’AFP, a indiqué que sa section de lutte contre la cybercriminalité avait saisi la brigade spécialisée de la préfecture de police pour l’ouverture d’une enquête. Le communiqué d’Almerys précise enfin que « les parties prenantes concernées ont été immédiatement informées », sans lister ces acteurs ni préciser la date à laquelle des communications individuelles seront adressées aux assurés potentiellement touchés.
Relevé · Fiabilité des sources citées
Chaque article de Commons se termine par cet examen. Il porte sur les sources citées dans le texte et vous permet de juger sur pièce.
-
Le reportage et le communiqué exploitent principalement deux types de sources : le communiqué officiel d’Almerys et des informations relayées par l’AFP, ainsi que des mentions d’acteurs institutionnels (CNIL, ANSSI, parquet). Le communiqué d’entreprise est la source primaire pour les éléments techniques et opérationnels — fermeture du site PEC, listes des données « potentiellement exposées », continuité des autres services et dépôt de plainte — et doit être considéré comme fiable pour rapporter la position officielle d’Almerys. Toutefois, un communiqué d’entreprise peut omettre des détails sensibles (ampleur exacte, vecteur de l’attaque, délais de rétablissement) : ces omissions imposent prudence et demande d’informations complémentaires.
-
L’AFP, citée pour la réaction du parquet de Paris, est une agence de presse reconnue pour ses standards de vérification et représente une source d’information fiable pour l’état de la procédure judiciaire. Les références à la CNIL et à l’ANSSI renvoient à des autorités publiques compétentes en matière de protection des données et de sécurité des systèmes d’information ; leur implication et la notification de l’incident renforcent la crédibilité des démarches déclarées par Almerys. En revanche, l’article ne fait apparaître aucune analyse indépendante d’experts en cybersécurité ni de chiffres vérifiables (nombre d’assurés concernés, durée prévisible de l’indisponibilité), ce qui limite l’exhaustivité du récit.
-
En conclusion, les faits présentés reposent sur des sources institutionnelles et le communiqué d’Almerys : la fiabilité est bonne pour ce qui concerne la réalité d’une attaque et les actions déclarées, mais des éléments clés — étendue exacte des données compromises, mode d’intrusion, calendrier de rétablissement — restent non documentés et nécessiteront des compléments d’enquête ou des communications officielles ultérieures pour être confirmés.
L’évaluation porte sur les sources citées dans le texte, pas sur la véracité des faits rapportés. Là où les autres médias placent une bio d’auteur, Commons place sa méthode.